5月号より 医療分野におけるセキュリティ(1)
[ 2008.06.12 ]
 ここ最近のニュースのなかで、入院中の患者が病室にいて暴力団員と間違われて射殺された事件、スポーツジムのなかで起きた犯人の友人とインストラクターが殺害された銃乱射人事件は記憶に新しい。また、4月からは75歳以上を対象にした年金から保険料が自動的に引かれる後期高齢者医療制度が施行した。安心で安全な病院そして老後の医療がクロ−ズアップされる中、医療や保健分野でのセキュリティの現状をとりあげた。
高橋善明
病院、医療施設には、一般総合ビルとは違う特殊性がある
病院と一口に言っても、多くの患者が入院している大規模な病院から専門の診療科だけを行なう病院までと、その内容は様々である。総合病院と呼ばれるのは、内科や外科その他複数の診療科を擁し病理などの臨床検査の施設もある入院用ベッド100床以上を備えている病院のことである。交通事故による負傷や急病患者が行く救急病院とは、救急隊によって搬送される傷病者に緊急な医療活動を行なえる態勢を整え都道府県知事より告示を受けている病院である。一方、開業医が開設する地域に密着した診療所やクリニックと呼ばれる病院がある。現在、全国にある病院のうちベッド床数が20床以上の病院は10,000ヶ所、19床以下の医院は80,000〜100,000ヶ所といわれている。
元来、病院とは、その役割と使命により誰もがいつでも行くことができる、開かれた施設であることを基本にしている。ところが開かれたものであるがゆえに、セキュリティの面では難しさをもつことになる。最近建築されたオフィスビルなどでは受付で渡されるICチップ内蔵の来場者カードがないとゲート内に入ることができないのが当たり前になっているが、入院患者のいる病室や複数の診療科を擁する大規模の病院のセキュリティにオフィスビルのシステムをそのまま導入することはできない。
病院と一般のオフィスビルの違いを端的に言えば、最もわかりやすいのが稼動している時間帯である。オフィスビルでは、入居している企業があらかじめ定めた始業時刻から終業時刻までの間がコアタイムであり、深夜になるとビル内部にいる人数は極端に少なくなる。病院については、規模にもよるが、多くの入院患者のいる総合病院などでは、患者だけでなく医師、看護師、事務担当者たちが24時間体制で働いている。さらに、そうした病院は自由に不特定多数が入ってくることができる受付スペースがあり、そこから分かれて医局としての診療室、手術室、レントゲン室、患者のいる病室、薬局または薬剤室、事務局としての会計や総務、その他医師や看護師の控え室や更衣室など、さまざまに区分されている。患者を訪問する不特定多数の見舞客を受け入れる一方で、関係者以外の立ち入りが絶対に許されない手術室まで、セキュリティの水準をいくつにも分けなくてはならない。しかし、通常のオフィスビルでは、ロビーや受付、会議室といった外部関係者との接点となるスペースと社員が使うスペースの区分が明確であり、病院のような細かなレベル分けはない。
また、経営という面から見ても、医療サービスに対する考え方が多様化していることなどからセキュリティに対する考え方はさまざまである。
今後の医療施設は二極化
病院、医療施設には、患者をはじめ医師、看護師、事務職員、見舞客、治療や診療に使用する薬を供給する製薬会社の社員など多くの人間が従事している。そのため出入りする人が病院や医療施設を訪れる目的は、さまざまなものとなる。当然のことながら、セキュリティも多くの人を対象にした様々な要望を求めることになる。そこが、オフィスビルのセキュリティとの違いである。
患者を対象としたものだけでも、病状や症状によりセキュリティの目的は違ってくる。入院患者の緊急事態を知らせるナースコールについて言えば、現在は患者がナースセンターに連絡すると音声により看護師が対応するのが通常である。しかし今後は、呼び出しがあった時点で先ず患者の症状を把握し、カルテと即時照合するシステムになるという。もちろん、医師への連絡や、患者の投薬に必要な薬剤や保管している薬局への確認にも連動したものになる。痴呆症患者の徘徊対策にしても、俗にいう「まだらボケ患」に24時間一律のセキュリティを施すことでいいのかという課題も挙がっている。指示や命令をきかない痴呆症患者に対して、看護師が暴力をふるっていないかを監視するという課題もある。
病院内での金品の盗難防止、麻酔薬や劇薬類の持ち出しや窃盗の防止から、レントゲン室などの放射線対策、手術室や集中治療室への立ち入り禁止、新生児の誘拐防止、はては看護師控え室の侵入、痴漢防止といったこともある。
ここ最近では、患者のカルテ管理が個人情報保護のうえで大きな比重を占めるようになっている。カルテの電子化が進む中で、患者のカルテや個人情報が漏えいしてしまったら、患者は社会的地位を失う可能性がある。コンピュータシステムのハッキング防止は、これまで病院のセキュリティにはなかった新しい要素となっている。
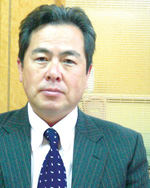
株式会社ATMC 代表取締役社長 荒木俊則氏
マンモグラフィ検診システムをはじめ、セキュリティシステムの開発および導入支援を行なう株式会社ATMC代表取締役社長荒木俊則氏は、5年前まで米国ボストン市で最先端の医療現場を見てきた経験を踏まえて、「今後の日本の病院セキュリティは二極化する」と見ている。そして、「わが国では医師の絶対人数が足りないという医療全般にかかわる問題があり、いずれ医療再生がはかられるであろうが、そうした中で、これからは潤沢に予算を投入して高度医療を行なう病院と限られた少ない予算で経営する病院とに分かれるはず」と語る。さらに、「病院という特殊性から生じる目的に沿ったセキリィティを導入しようとしても、導入には予算という現実があり、潤沢に予算のある病院とそうでない病院とのセキリィティには大きな差が生まれることになる。ベッド床数100から150程度までの規模の病院が、今後どの水準までのセキュリティを導入することができるかは、その病院の経営的体力次第であろう」と続ける。
さらに、病院に限ったことではないが、地震などの自然災害や火災に備えたセキュリティもある。荒木氏は、「これからの病院、医療分野のセキリィティを考えると、総合的な視点や国際的な視点に立って病院、医療分野のセキリィティをきちんと語れる人物が現れることを関係者は待望しているはずだ」と断じる。
続きはこちら
・医療分野におけるセキュリティ(2)
 A&S JAPANオンライン無料購読:A&S JAPANはご自宅や職場にお届けするセキュリティ総合専門誌です。ご購読は一切無料。ご興味のある方、A&S JAPANオンライン無料購読にてご登録ください。
この記事を共有する

- 執筆者:
-
a&s JAPANはご自宅や職場にお届けするセキュリティ総合専門誌です。ご購読は一切無料。ご興味のある方、a&s JAPANオンライン無料購読にてご登録ください。
バックナンバー
- 試練後に開花したセキュリティ [ 2011.04.06 ]
- 空港のセキュリティ事情 [ 2011.01.14 ]
- 広域監視システムの活用 [ 2010.12.08 ]
- 食品工場のセキュリティ事情 [ 2010.11.09 ]
- IP映像の無線伝送 [ 2010.09.30 ]